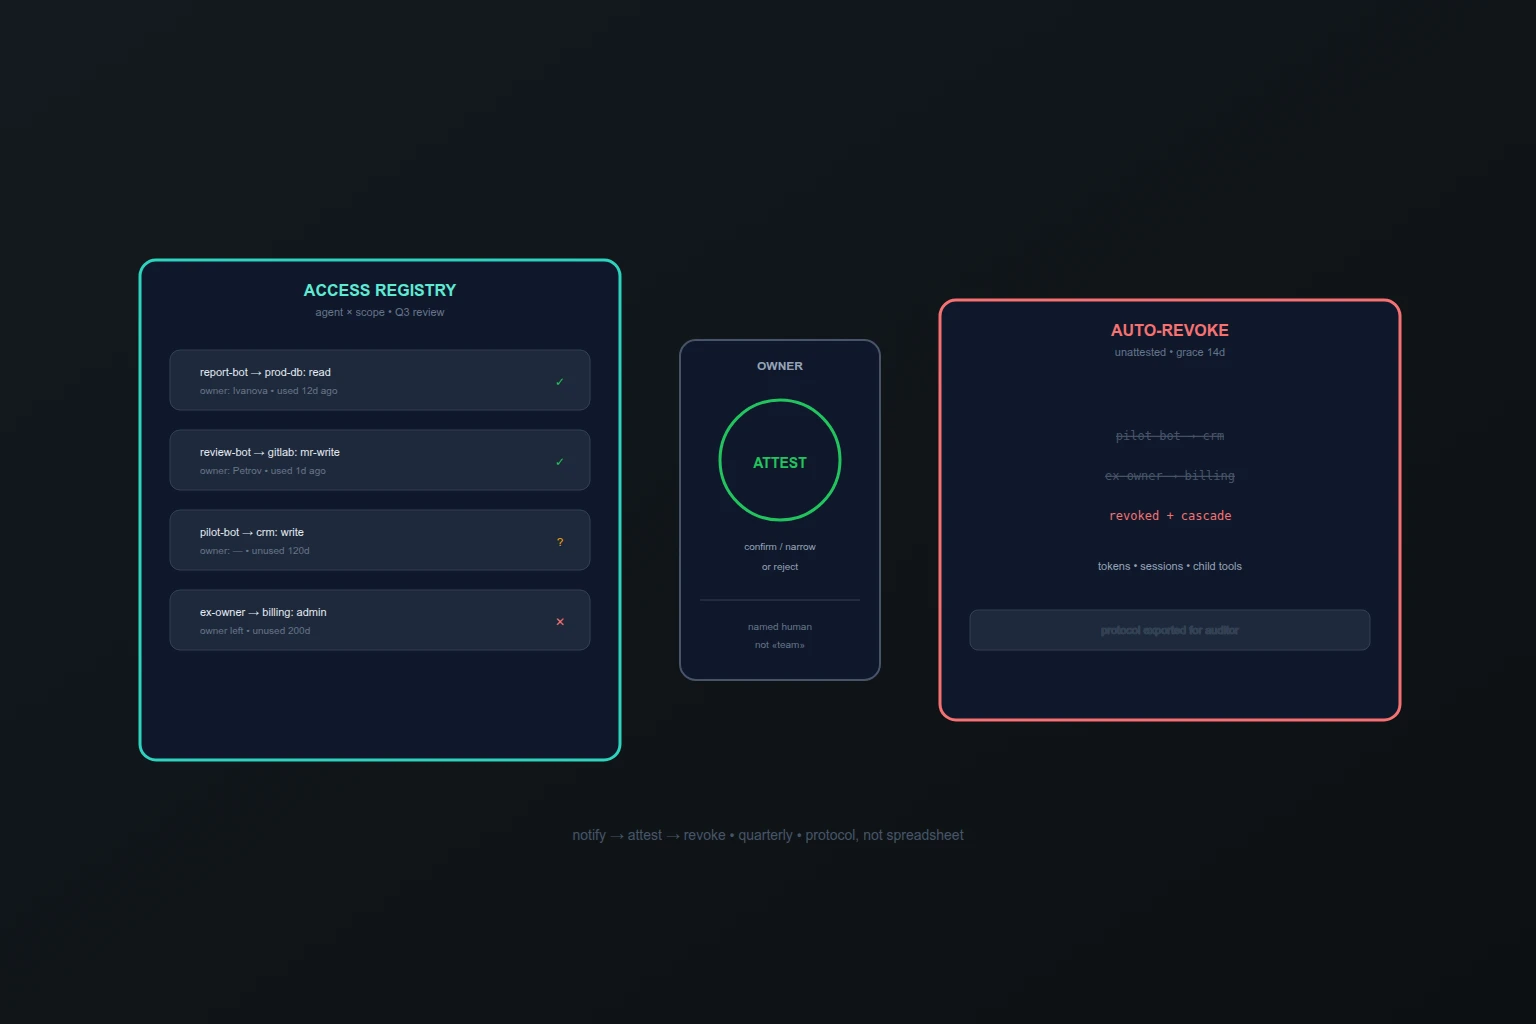
Доступы агентов выдают в день запуска — и забывают. Через полгода никто не помнит, зачем отчётный бот ходит в прод-БД, владелец задачи уволился, а scope никто не пересматривал. У людей эту гниль закрывает ресертификация доступов; у агентов её обычно нет вообще, хотя протухают их права быстрее: задачи закрываются, команды переезжают, инструменты меняют scope.
Почему доступы агентов протухают быстрее человеческих
У человека доступ привязан к роли: сменил должность — пересмотрели права. У агента доступ привязан к задаче, а задача живёт недели. Пилот закончился, агент остался. В обзоре Okta 2026 фиксируют системный разрыв: политики использования AI неясны, неутверждённые инструменты повсюду, а защитных механизмов не хватает — blueprint безопасного enterprise и реальность расходятся именно на таких «забытых» доступах.
Что входит в аттестацию: 4 поля на каждый доступ
Каждая строка реестра агент × инструмент × scope должна отвечать:
- Зачем — бизнес-основание: задача, тикет, владелец-человек. Нет тикета — нет основания.
- Что именно — точный scope, а не «доступ к CRM»: какие объекты, read или write, какие поля исключены.
- Кто подтверждает — именованный владелец, не «команда». Владелец понимает задачу и отвечает за последствия.
- До когда — срок жизни и
last_review. Доступ без даты пересмотра считается просроченным по умолчанию.
Четыре поля превращают аудит из гадания в проверку фактов.
Процесс: notify → attest → revoke
- Notify. В начале квартала каждый владелец получает свой список: его агенты, их scope, дата последнего подтверждения, фактическое использование (вызывался ли инструмент за 90 дней).
- Attest. Владелец подтверждает, сужает или отклоняет каждую строку. Неиспользуемые scope отклоняются без обсуждений: нет вызовов — нет нужды.
- Revoke. Неподтверждённое отзывается автоматически по истечении грейс-периода (например, 14 дней), с каскадом на дочерние токены и сессию. Ручной отзыв — только для срочных случаев.
Автоматический revoke — ключевое отличие от «аттестации в Excel», где неподтверждённое живёт дальше.
RACI и частота
- Владелец агента (Accountable) — подтверждает свои строки, назначает преемника при уходе.
- Security/compliance (Responsible) — ведёт реестр, рассылает notify, контролирует revoke, хранит протоколы.
- Платформенная команда (Responsible) — технически исполняет отзыв и даёт данные об использовании.
- Руководство (Informed) — получает сводку: сколько отозвано, сколько сужено, топ владельцев-должников.
Частота — quarterly для прод-доступов, monthly для high-risk (прод-БД, платежи, персональные данные). Триггерная внеплановая аттестация — при уходе владельца, смене scope инструмента, инциденте.
Частые провалы
- аттестуют «агента», а не строки
агент × scope— подтверждают всё чохом; - владелец — «команда», подтвердить некому, строки висят;
- нет данных об использовании — владелец подтверждает вслепую;
- revoke без каскада — scope отозван, а долгоживущая сессия продолжает ходить;
- нет протокола — аудитору нечего показать кроме слов.
Где Codenik
Codenik ведёт реестр доступов с owner и last_review из коробки: каждый scope виден вместе с фактическим использованием за период. Владелец подтверждает строки в одном месте, неподтверждённые отзываются каскадом — токены, сессии, дочерние инструменты. Протокол аттестации — экспорт для аудитора, а не скриншоты из чатов.
Короткий вывод
Аттестация агентов — тот же access review, что у людей, только чаще и с автоотзывом. Четыре поля на доступ, именованный владелец, revoke по умолчанию для неподтверждённого — и через два квартала «забытых» прав в реестре не останется.