На вендорских комплаенс-опросах появился новый обязательный вопрос: «как вы управляете системами ИИ». Пока ответ держится на описаниях процессов, его придётся каждый раз собирать заново. ISO/IEC 42001 — первый сертифицируемый стандарт системы управления ИИ (AIMS), выпущенный в конце 2023 года; сертификаты уже получили AWS, Anthropic, Microsoft и сотни других. Разберём, что стандарт требует фактически и какое отношение к этому имеют ваши агенты.
Что это за стандарт
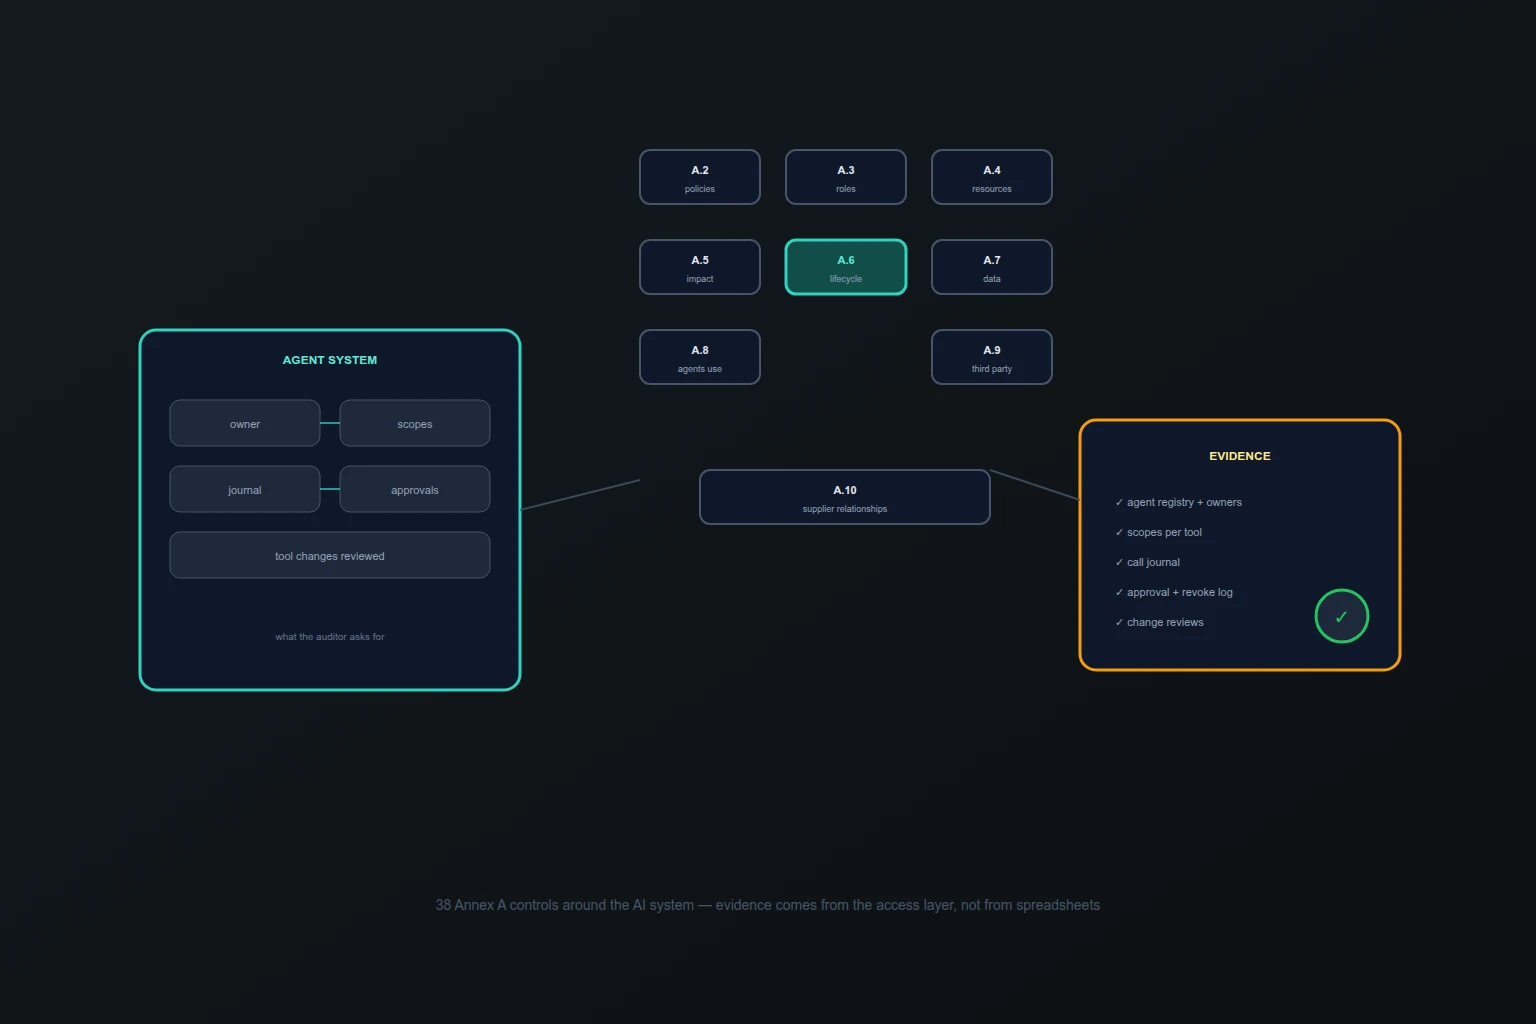
ISO 42001 — не про модель, а про управляемость: у каждой системы ИИ есть владелец, оценка рисков и воздействия, жизненный цикл, правила данных и доказательства работы процесса. По структуре это ISO 27001 для ИИ: клаузы 4–10 описывают контекст, лидерство, планирование, поддержку, операции и улучшение, а Annex A добавляет 38 конкретных контролей в девяти областях (A.2–A.10) — от политики и ролей до отношений с поставщиками.
Оценка воздействия и жизненный цикл
Ключевой артефакт стандарта — оценка воздействия ИИ-системы (AI system impact assessment): что система решает, на ком сказывается, что происходит при ошибке.
Что аудитор спросит про агентов
По опыту аудитов родственных стандартов, вопросы по агентам сведутся к пяти: есть ли реестр агентов и их владельцев; какие права у каждого и кто их выдал; что агент реально вызывал (журнал); как одобряются и отзываются инструменты; как оценивается каждый новый инструмент или сервер. Важно: все пять доказательств — операционные. Их берут из слоя доступа и журналов, а не переписывают руками к аудиту. В публичных кросс-маппингах 2026 года доказательства надзора за действиями агента ведут к контролю Annex A.6.2.8 — операционные контроли жизненного цикла.
Сколько стоит и как идёт сертификация
Процесс: Stage 1 (документация) → Stage 2 (аудит на месте) → ежегодные surveillance-аудиты, пересертификация каждые три года. Типовые оценки — от 20 до 60 тысяч долларов на консалтинг и аудит и 4–9 месяцев на подготовку, в зависимости от зрелости процессов. Если ISO 27001 уже есть, значительная часть системы управления переиспользуется: тот же цикл рисков, внутренние аудиты и управление несоответствиями.
Чего стандарт не закрывает
Две вещи важно понимать до старта. Первое: сертификация не даёт презумпции соответствия EU AI Act — это добровольная система управления, а не знак CE. Второе: ISO 42001 — про управляемость, а не про техническую защиту агента; права инструментов, изоляция и журнал действий стандарт требует иметь, но как они устроены — на ваше усмотрение.
Где Codenik
Codenik даёт аудитору операционные доказательства вместо табличек: реестр агентов с владельцами, выданные права на инструменты, журнал фактически вызванных инструментов с параметрами, механизм одобрений и отзывов. Когда аудитор спрашивает «кто и что разрешал этому агенту», ответ — запрос к системе, а не выписка, которую три недели собирают вручную.
Короткий вывод
ISO 42001 отвечает на вопрос «можете ли вы управлять ИИ» сертификатом, а не обещанием. Для агентного контура это означает пять операционных доказательств: реестр, права, журнал, одобрения и оценку изменений. Если слой доступа у вас уже собирает эти данные — путь к сертификации сильно короче; если нет — это и есть первая задача.
Источники и дальнейшее чтение
- ISO/IEC 42001 — Artificial intelligence management system
- Konfirmity: структура ISO 42001, 38 контролей Annex A, процесс сертификации и стоимости
- KPMG: ISO/IEC 42001 как основа управляемости ИИ
- AgenticRail: AI governance frameworks 2026 — маппинги и A.6.2.8, отсутствие презумпции соответствия EU AI Act
- Microsoft Compliance: offering ISO/IEC 42001