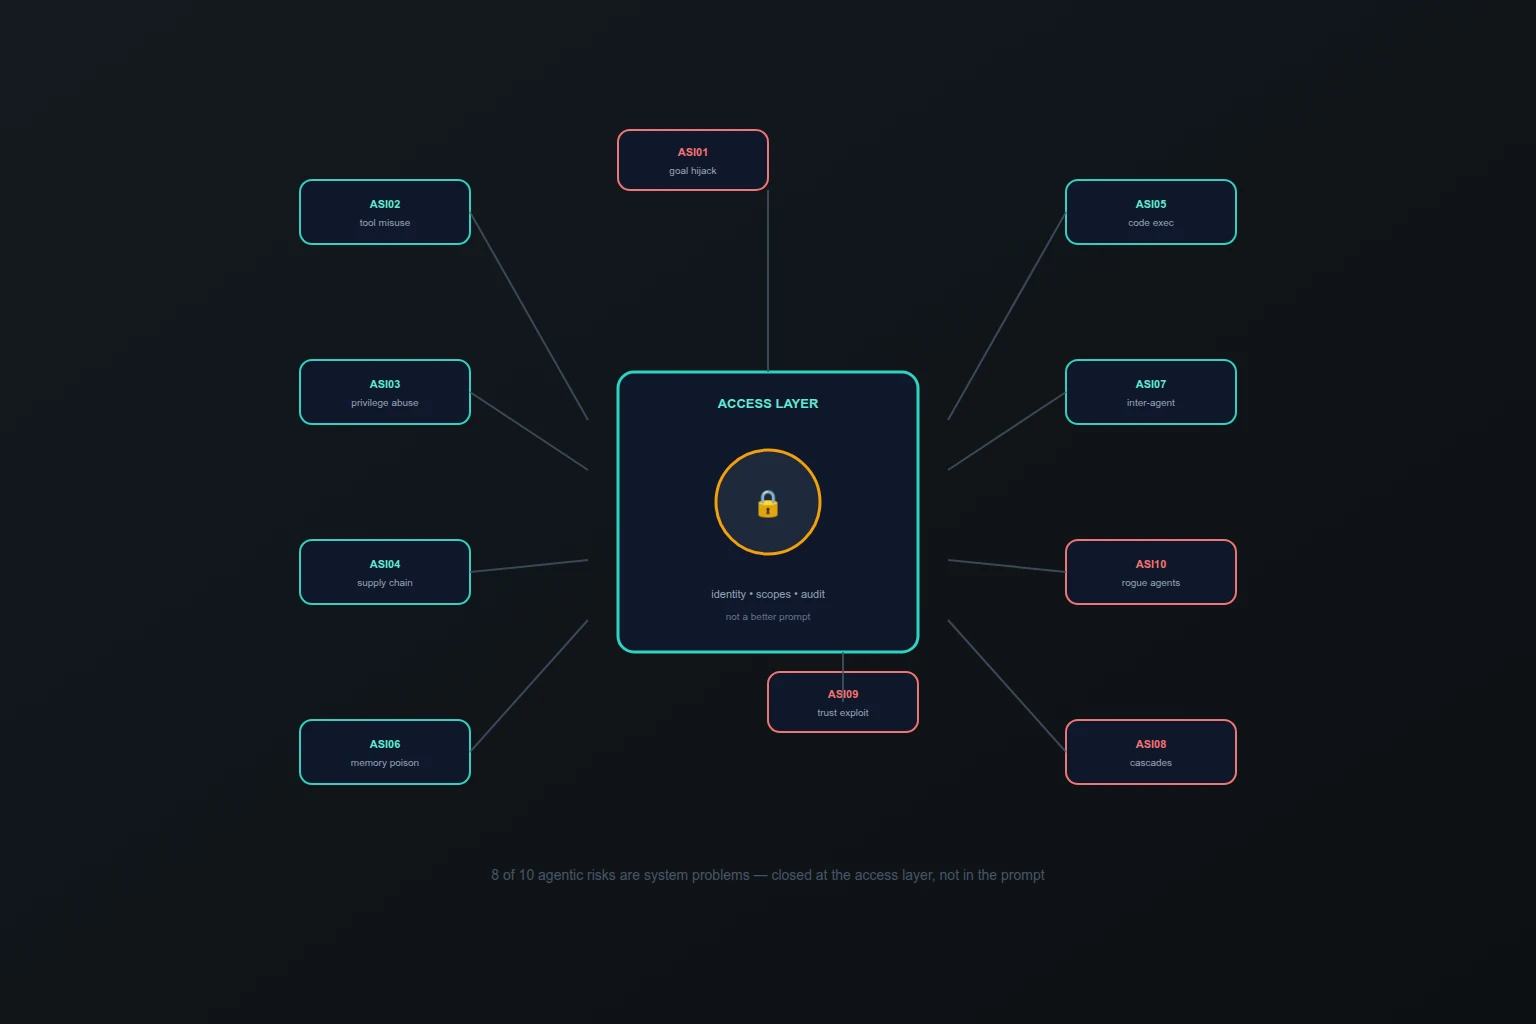
В 2026 году OWASP выпустил отдельный Top 10 для агентных приложений — список ASI (Agentic Application Security). До этого команды оценивали агентов по Top 10 для LLM-приложений, то есть по списку для чат-ботов. Разница не академическая: LLM-список смотрит на один ответ модели, агентный — на систему, которая планирует, вызывает инструменты, помнит и общается с другими агентами. Промпт-инъекция в чат-боте стоит вам одного плохого ответа; в агенте она стоит выполненной команды или утечки клиентской базы — таков разобранный инцидент EchoLeak.
Карта ASI01–ASI10
| Код | Риск | Суть |
|---|---|---|
| ASI01 | Agent Goal Hijack | Перехват цели агента прямой или косвенной инъекцией инструкций |
| ASI02 | Tool Misuse & Exploitation | Злоупотребление инструментами и их цепочками вызовов |
| ASI03 | Agent Identity & Privilege Abuse | Агент с избыточными правами или под чужой личностью |
| ASI04 | Agentic Supply Chain Compromise | Заражённые плагины, серверы, динамически подгружаемые компоненты |
| ASI05 | Unexpected Code Execution | Неожиданное исполнение сгенерированного кода |
| ASI06 | Memory & Context Poisoning | Отравление памяти и контекста, влияющее на будущие решения |
| ASI07 | Insecure Inter-Agent Communication | Спуфинг и манипуляция в обмене между агентами |
| ASI08 | Cascading Agent Failures | Отказ одного агента каскадом расходится по связанным системам |
| ASI09 | Human-Agent Trust Exploitation | Эксплуатация доверия человека к агенту |
| ASI10 | Rogue Agents | Дрейф поведения, агент выходит из-под контроля |
Восемь из десяти — не про модель
Посмотрите на список ещё раз и отметьте, где здесь «модель». ASI01 и отчасти ASI09 — про поведение LLM. Остальные восемь — про то, чем агент наделён и куда он ходит: инструменты (ASI02), права (ASI03), поставка компонентов (ASI04), песочница (ASI05), память (ASI06), каналы между агентами (ASI07), архитектура отказоустойчивости (ASI08), пределы автономии (ASI10).
Это главный сдвиг относительно LLM Top 10: фреймворк 2026 года описывает не то, что модель может сказать, а то, что система может сделать. Отсюда практический вывод — надёжность промпта защищает примерно две позиции из десяти, остальное закрывается на слое доступа.
Риск → контроль
- ASI02, ASI03 — идентичность агента отдельно от человека, минимальные права на каждый инструмент, allowlist вместо «все MCP-серверы сразу», короткоживущие токены.
- ASI04 — реестр разрешённых компонентов, фиксация версий, ревью новых серверов как изменения, отзыв старых.
- ASI05 — исполнение кода в изолированной песочнице с ограничением сети и файловой системы.
- ASI06 — контроль записи в память: метки происхождения, карантин, изоляция по тенантам.
- ASI07 — единая точка обмена между агентами, аутентификация каждой стороны, без «доверенной» локальной сети.
- ASI08 — лимиты на цепочки вызовов, изоляция отказов, предохранители на уровне инструментов.
- ASI09, ASI10 — показывать человеку источник и масштаб действия, требовать подтверждение для необратимых операций, лимиты автономии и kill switch.
Обратите внимание: ни один пункт не требует «более умной модели». Все пункты — про периметр, права и наблюдаемость. Параллельно OWASP развивает Agent Control Standard — набор именно таких инфраструктурных контролей.
Почему это не заменяется LLM Top 10
Списки не конкурируют, а вкладываются: ASI01 комбинирует промпт-инъекцию из LLM Top 10 с избыточной автономией, ASI06 — отравление контекста с утечкой через память. Если у вас классический чат-бот — достаточно LLM Top 10. Если агент планирует, держит память, вызывает инструменты и общается с другими агентами — LLM-список покрывает фундамент, но агентные риски остаются непроверенными. Security-обзор стоит строить по обоим спискам.
Где Codenik
Codenik построен ровно на слое, который закрывает «не модельную» часть карты: идентичность и права на каждый инструмент, allowlist серверов, изоляция памяти по тенантам, единая точка обмена, журнал каждого вызова и лимиты автономии вместо надежды на инструкции в системном промпте. То, что OWASP свёл это в один список, помогает в одном: ASI01–ASI10 можно взять как чеклист для security-обзора и честно отметить, какие пункты закрывает слой доступа, а какие — ваша архитектура.
Короткий вывод
Топ-10 2026 года смещает фокус безопасности агентов с промпта на систему: восемь из десяти рисков закрываются правами, allowlist’ами, изоляцией и журналом, а не переформулировкой инструкций. Возьмите карту как чеклист и пройдитесь по своему контуру: что из десяти вы готовы показать аудитору сегодня.